З кожного долара криптовалюти, викраденого хакерами цьогоріч, приблизно 85 центів припадає на угруповання Північної Кореї. Як бідна країна без вільного інтернету побудувала армію криптохакерів? Чому топові біржі програють звичайному повідомленню в LinkedIn? І як викрадені мільярди підживлюють режим, який постачає росії ракети для війни проти України?
6 листопада 2026, 7:30
Мільярди для диктатора. Як Північна Корея стала імперією криптохакерів
Пограбування як стаття державних доходів
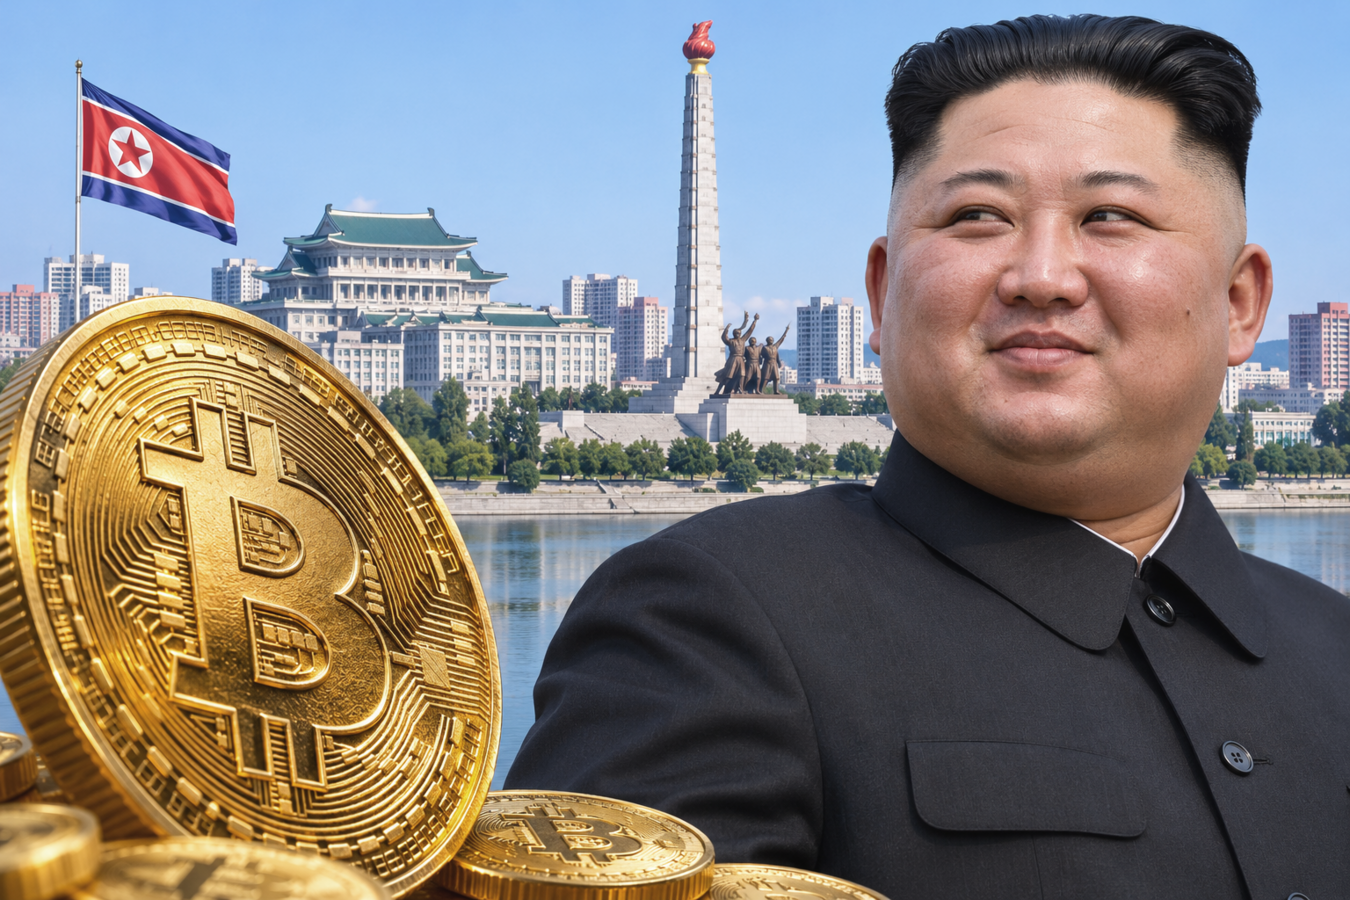
За оцінкою TRM Labs, із 2017 року хакерські угруповання, пов’язані з Північною Кореєю, викрали криптоактивів приблизно на $12,8 млрд, причому понад половина цієї суми, близько $7,4 млрд, припадає на неповний 2026 рік. Найвідоміше з цих угруповань — Lazarus, назва якого роками фігурує в розслідуваннях атак на банки та криптокомпанії. Цьогоріч сукупна здобич північнокорейських груп сягнула приблизно 85% вартості всіх криптоактивів, викрадених під час зламів, залишивши решті хакерів світу близько 15%.
Такий різкий стрибок значною мірою забезпечило пограбування Binance 29 жовтня, коли з гаманців біржі вивели близько $6,36 млрд, більшу частину — приблизно за двадцять хвилин. Одна операція принесла нападникам приблизно вчетверо більше криптоактивів, ніж злам Bybit у лютому 2025 року на $1,5 млрд. ФБР поклало відповідальність за атаку на північнокорейську групу TraderTraitor.
Чому ж після настільки масштабних пограбувань влада Північної Кореї не зупиняє хакерів? Хоча Пхеньян заперечує свою причетність, за матеріалами американських розслідувань, саме держава є замовником цих операцій. Мін'юст США пов’язує учасників Lazarus із підрозділами Головного розвідувального управління КНДР, а Мінфін США стверджує, що уряд безпосередньо доручає хакерам отримувати доходи незаконними методами для підтримки режиму та його збройних програм. Поки санкції перекривають Пхеньяну можливості заробляти валюту, його оперативники навчилися добувати її з чужих сховищ.
Як виростити хакера без вільного інтернету
На нічних знімках Корейського півострова, які публікує NASA, Північна Корея виглядає як майже суцільна чорна пляма поряд із яскраво освітленою Південною Кореєю. Цей контраст легко сприйняти як ілюстрацію її цифрової ізоляції, хоча можливості всередині країни розподілені набагато складніше. Для більшості громадян світова мережа недоступна, а частина студентів, науковців і чиновників користується внутрішнім інтранетом «Кванмьон», де розміщені державні сайти, навчальні матеріали та електронна пошта. Водночас ця контрольована ізоляція має службовий вхід для тих, кому влада дозволяє працювати із зовнішнім світом.
Ще 2017 року аналітики Recorded Future дослідили інтернет-трафік північнокорейської верхівки за період із 1 квітня до 6 липня й побачили, наскільки її повсякдення відрізнялося від життя решти країни. Представники привілейованого кола читали міжнародні медіа, користувалися Facebook, переглядали товари на Amazon та Alibaba, дивилися відео й грали в онлайн-ігри. Дослідження охоплювало вузьку групу користувачів, проте показувало, що люди з доступом до глобальної мережі добре орієнтувалися в сучасних сервісах і технологіях, від яких держава відгородила більшість населення.
За подібним принципом Пхеньян розбудовував і технічну еліту, поєднуючи відбір здібних студентів із перевіркою політичної надійності. У дослідженні Центру нової американської безпеки — CNAS наведено оцінку, за якою коледж Мірім щороку випускав приблизно сотню фахівців для хакерських операцій. За свідченнями перебіжчиків, студенти вивчали внутрішню будову Windows, мови програмування та створення комп’ютерних вірусів. Підготовку доповнювало навчання за кордоном, зокрема в Китаї, де північнокорейські студенти отримували доступ до обладнання й технологій, які було складніше знайти вдома.
Така система дозволяла розвивати складні технічні навички, зберігаючи обмеження для решти суспільства, а закордонна присутність допомагала долати й інфраструктурні бар'єри. Оперативникові не обов’язково було працювати з Пхеньяна, якщо він міг користуватися іноземними мережами та діяти під прикриттям компанії, яка виконувала цілком реальні замовлення.
Саме таку подвійну діяльність американські слідчі описали у справі програміста Пак Чін Хьока. За матеріалами обвинувачення, він понад десять років працював у Chosun Expo Joint Venture, що мала офіси в Китаї та КНДР і була пов’язана з підрозділом військової розвідки Lab 110. Пак та його колеги писали програми для платних клієнтів з усього світу, водночас беручи участь, за версією слідства, у кібератаках. Комерційна робота давала такій структурі правдоподібне пояснення її міжнародних контактів, поки ті самі технічні компетенції використовувалися для виконання завдань режиму.
Велика здобич у корпоративних сховищах
Поки телефонні шахраї в Європі виманюють особисті заощадження в пенсіонерів, північнокорейські хакери полюють на сховища, де зібрані кошти тисяч клієнтів. За підрахунками TRM Labs, лише п’ять пограбувань — Binance, Bybit, Ronin, Bitget і DMM Bitcoin — забезпечили приблизно $9,1 млрд із загальних $12,8 млрд викрадених активів. Така концентрація здобичі пояснює, чому угруповання можуть дозволити собі місяці підготовки до однієї операції, успіх якої принесе сотні мільйонів доларів.
Серед цих мішеней є як централізовані біржі, так і сервіси, що забезпечують рух коштів між блокчейнами. У березні 2022 року з мосту Ronin, який обслуговував екосистему гри Axie Infinity, викрали активи, вартість яких ФБР оцінило у $620 млн. У травні 2024-го японська DMM Bitcoin втратила близько $308 млн після того, як фальшивий рекрутер атакував працівника її постачальника Ginco через тестове завдання. Наступного року втрати Bybit сягнули приблизно $1,5 млрд, а восени 2026-го ця сума вже поступилася пограбуванню Binance.
Хоча найбільшу здобич приносить полювання на фінансових «китів», дрібнішу рибу північнокорейські хакери також не оминають. Приватних власників криптовалют поряд із біржами та компаніями зі зберігання активів прямо називають серед їхніх мішеней у спільному попередженні США, Японії та Південної Кореї. Водночас концентрація найбільших втрат показує, чому угруповання витрачають стільки зусиль саме на корпоративні сховища. Компанія, яка об'єднує кошти тисяч клієнтів, дозволяє дістатися великої суми через обмежене коло працівників, підрядників і систем доступу, тому одна успішна операція може принести більше, ніж численні крадіжки з особистих гаманців.
Як отримати ключі від чужого сховища
Пограбування криптобіржі може починатися зі співбесіди, на якій майбутній потерпілий розраховує отримати кращу роботу. Поки програміст обговорює вакансію та виконує тестове завдання, його співрозмовник шукає шлях від особистого комп’ютера до корпоративних систем. Такий підхід дозволяє північнокорейським хакерам використовувати професійні зв’язки й довіру працівників, щоб поступово дістатися інфраструктури, яка керує коштами тисяч клієнтів.
Арсенал угруповань охоплює і пошук помилок у програмному коді, і викрадення ключів від гаманців, і проникнення через працівників та підрядників, проте фінансові результати цих методів суттєво різняться. За аналізом TRM Labs, приблизно 88% вартості викраденого пов’язані з атаками на ключі, сервери та системи підписання транзакцій, тоді як використання помилок у коді смартконтрактів забезпечило лише близько 1% здобичі. Найприбутковішим виявляється захоплення інструментів, через які законні власники розпоряджаються активами.
Щоб отримати такий доступ, нападники створюють професійну легенду під інтереси конкретної людини. Програмістові пропонують привабливу вакансію, а засновникові проєкту — знайомство з потенційним інвестором, поступово підводячи співрозмовника до завантаження файлу або запуску програми зі шкідливим кодом. Після зараження комп’ютера зловмисники можуть викрадати облікові дані, видавати себе за працівника й просуватися до внутрішніх систем компанії. Людина при цьому може ще довго вважати, що просто взяла участь у невдалій співбесіді.
Якщо безпосередньо до біржі дістатися складно, шлях до її гаманців може пролягати через постачальника послуг. Саме це сталося з Bybit, коли нападники скомпрометували облікові дані розробника Safe, програмного забезпечення для керування гаманцями, та обманом домоглися підписання шкідливої транзакції. Навіть вимога кількох підписів не врятувала кошти, оскільки відповідальні за підтвердження люди бачили підмінену інформацію в інтерфейсі, якому довіряли. Криптографічний захист визнав їхні підписи справжніми, хоча операція, яку вони фактично дозволили, відрізнялася від тієї, яку вони мали намір підтвердити.
Штучний інтелект допомагає готувати такі операції швидше та робити обман переконливішим. У дослідженні від 29 жовтня 2026 року Microsoft описує, як північнокорейські групи використовують ШІ для вивчення компаній і працівників, написання персоналізованих повідомлень, створення фальшивих біографій та допомоги в розробці коду. Ці інструменти також полегшують спілкування іноземними мовами й підтримання кількох вигаданих особистостей одночасно. За оцінкою Microsoft, операціями досі керують люди, проте автоматизація дозволяє їм витрачати менше часу на підготовку кожної нової пастки, збільшуючи кількість потенційних жертв, до яких вони можуть звернутися.
Злочин розкрито, але злочинці недосяжні
Оскільки північнокорейські хакери працюють під захистом тоталітарного режиму, міжнародний розшук далеко не завжди наближає їх до покарання. Пхеньян не зацікавлений видавати виконавців власних операцій, а іноземні правоохоронці не можуть самостійно затримати їх на території КНДР. Уже згаданий Пак Чін Хьок залишається в розшуку ФБР, хоча перший американський ордер на його арешт видали ще 2018 року. Його історія показує, як встановлення особи й накопичення доказів можуть роками не завершуватися арештом.
Повернути здобич теж складніше, ніж простежити її рух. Нападники дроблять криптоактиви між гаманцями, обмінюють і переміщують між блокчейнами, а для виходу у звичайну фінансову систему залучають посередників. Моніторингова група MSMT, зокрема, описала маршрут через китайських позабіржових торговців, які переказували гроші на рахунки UnionPay під контролем північнокорейців. Хоча блокчейн дозволяє бачити перекази, у біткоїна та ETH немає адміністратора, здатного заморозити кошти в гаманці нападника, тому особливо важливо перехопити їх на біржі або в іншого посередника.
Частину активів зупинити вдається. Після пограбування Ronin у 2022 році вилучили понад $30 млн, а після атаки на Binance, за звітом біржі від 3 листопада, заморозили або перехопили близько $2,85 млрд — приблизно 45% оцінених нею втрат. Проте блокування ще не означає остаточного повернення грошей, а втрата навіть значної частини здобичі залишає нападникам можливість отримати величезний дохід. Поки виконавці захищені державою, вилучення коштів і переслідування закордонних посередників обмежують прибутковість цієї системи, але не позбавляють її здатності готувати наступні пограбування.
Від чужих гаманців до військових бюджетів
Для Пхеньяна цінність викраденої криптовалюти визначається тим, що за неї можна придбати всупереч санкціям. У звіті міжнародної моніторингової групи MSMT наведено випадок, коли закупівельний агент КНДР планував розрахуватися USDT за броньований автомобіль вартістю майже $1 млн. Той самий документ пов’язує доходи підконтрольних державі ІТ-структур із фінансуванням розробки й виробництва озброєнь, інфраструктурних проєктів та закупівель споживчих товарів. Отже, здобуті за кордоном активи допомагають режиму оплачувати широкий спектр потреб, зберігаючи ресурси для його військових пріоритетів.
Мінфін США прямо пов’язує доходи від північнокорейських кібероперацій із ядерною та ракетною програмами. Це не дає підстав стверджувати, що конкретне пограбування оплатило конкретну ракету, проте пояснює економічний ефект таких надходжень. Коли викрадені активи дозволяють профінансувати закордонні закупівлі, інші кошти можна спрямувати на виробництво озброєнь, а санкційні обмеження втрачають частину своєї сили.
Для України цей зв’язок має цілком матеріальні наслідки, оскільки Північна Корея постачає росії озброєння та підтримує її війну. Здатність Пхеньяна поповнювати свої ресурси через кібератаки послаблює фінансовий тиск на державу, чия військова промисловість працює і на потреби агресора. Тому наслідки пограбування криптобіржі можуть виходити далеко за межі втрат її власників і клієнтів.
Саме тут проявляється головний ризик цієї моделі. Відкритий фінансовий ринок накопичує капітал, який закритий режим навчився привласнювати, майже не ризикуючи втратити власну систему через переслідування виконавців. Поки прибуток від успішних атак перевищує втрати від заморожень і вилучень, у Пхеньяна зберігається стимул розширювати цей промисел, а захист чужих криптогаманців стає частиною стримування його військових можливостей.
Автор:
Джерело:
Мінфін

Коментарі