
Главное правило безопасности криптовалют оказалось под угрозой после того, как с аппаратных кошельков Ledger похитили более $100 млн. Злоумышленникам даже не пришлось взламывать защиту: шпионские чипы внутри устройств перехватывали секретные фразы еще во время первого включения. Хуже всего, что такие «модифицированные» кошельки продавали даже официальные дилеры. Разбираемся, что именно произошло, почему контроль над собственными ключами больше не гарантирует безопасность и как теперь защитить свои активы.
16 октября 2026, 7:30
Читати українською
Твои ключи — не твои монеты: шпионские чипы в Ledger поставили криптокошельки под угрозу
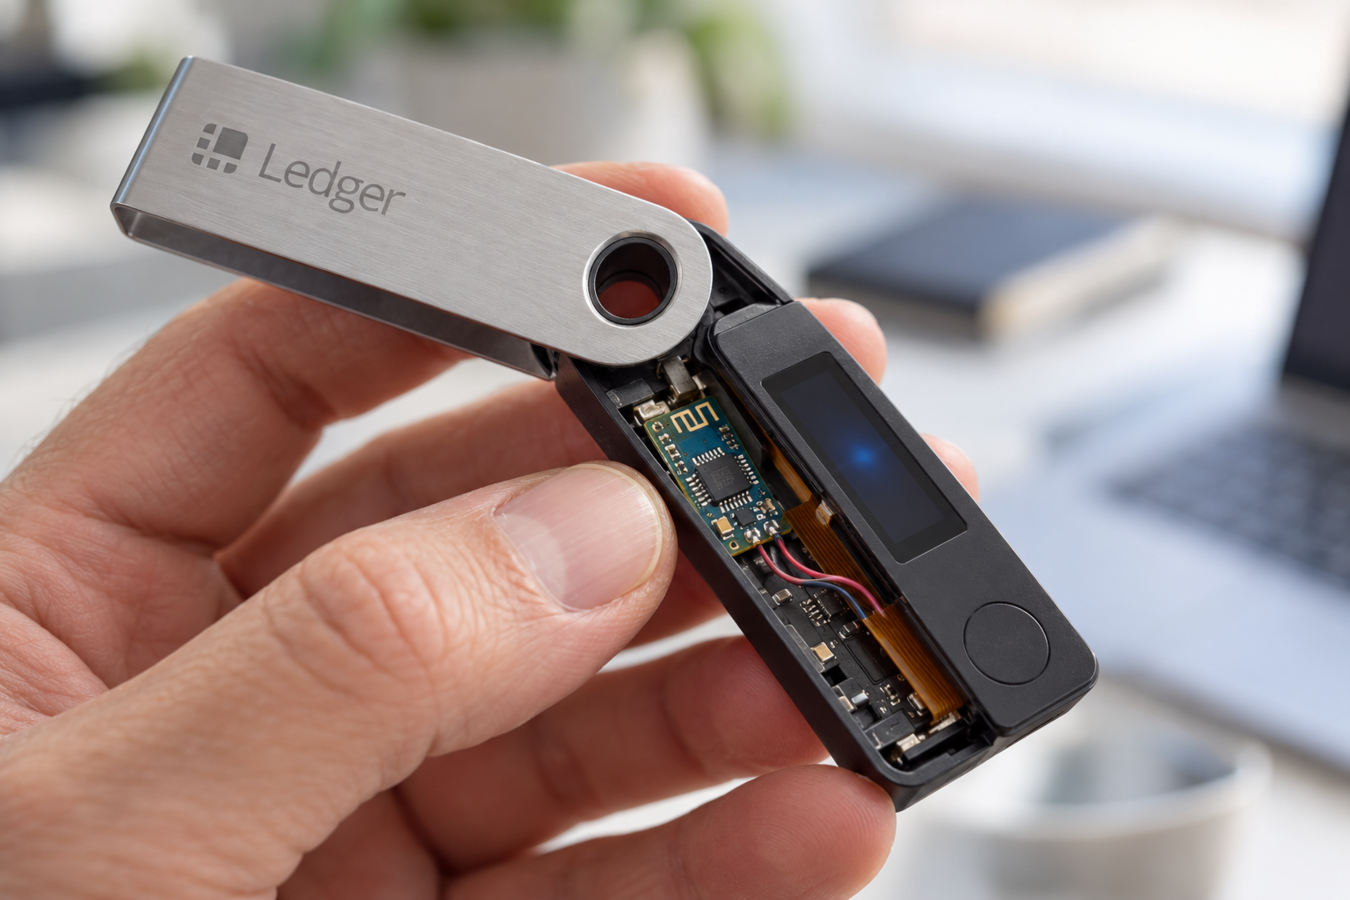
Как криптокошелек превратили в шпионское устройство
В криптовалютном сообществе давно существует правило Not your keys, not your coins — «Не твои ключи — не твои монеты». Его смысл прост: пока криптовалюта находится на бирже, пользователь зависит от ее платежеспособности, безопасности и решений руководства. Аппаратные кошельки наподобие Ledger позволяют хранить приватные ключи вне бирж и без подключения к интернету. Именно поэтому их считают одним из самых безопасных способов хранения криптовалюты.
Однако 9 октября 2026 года Ledger сообщила о расследовании масштабных краж у клиентов малайзийского официального дилера CryptoBilis, который также работал в Индонезии и на Филиппинах. По последним подсчетам Bitquery, злоумышленники похитили около $102 млн в криптовалюте с 324 кошельков в шести блокчейнах. Сама Ledger пока не подтвердила окончательную сумму ущерба, а исследователи не исключают, что масштаб кражи еще может быть пересмотрен по мере выявления новых пострадавших адресов.
Как выяснилось, злоумышленники незаметно встраивали в устройства шпионские модули. При первоначальной настройке они считывали секретную фразу из 24 слов и передавали ее хакерам через мобильную сеть LTE с помощью eSIM. Получив эти слова, преступники легко восстанавливали доступ к кошельку и выводили средства. Самое опасное заключалось в том, что устройство работало в обычном режиме, а его чип Secure Element оставался нетронутым. Владелец мог соблюдать все правила безопасности и даже не подозревать, что его кошелек скомпрометирован.
Причем речь шла не об отдельных кустарных модификациях. По данным Tibane Labs, исследователи обнаружили не менее трех поколений шпионских модулей, которые становились все компактнее и сложнее для обнаружения. Это может свидетельствовать о целенаправленном совершенствовании схемы, в которую злоумышленники вкладывали время и ресурсы.
О системном характере атаки говорит и то, как именно похищали средства. По данным Bitquery, перед массовыми кражами злоумышленники проводили тестовые операции, а затем одновременно вывели криптовалюту с десятков адресов. Такая синхронность позволяет предположить, что хищение было заранее подготовленной операцией, а не серией случайных взломов.
Ledger предупреждали о шпионских чипах за семь месяцев до краж
Больше всего вопросов к Ledger вызывает то, что компания знала о шпионских модулях задолго до массовых краж. Как выяснила журналистка Ким Зеттер, история началась еще в августе 2025 года. Тогда пользователь из Таиланда приобрел дешевый Ledger Nano X на маркетплейсе Lazada, чтобы использовать его аккумулятор для ремонта собственного кошелька. Внутри корпуса он случайно обнаружил постороннюю электронику. Находка заинтересовала исследователя аппаратной безопасности Джо Гранда, который проверил еще восемь устройств от местных продавцов и выявил шпионские модули в половине из них.
Уже 4 марта 2026 года Гранд сообщил Ledger об устройствах, способных перехватывать секретные фразы, а позднее представил результаты исследования на конференциях по кибербезопасности. Производитель пообещал разобраться, но впоследствии заявил, что не обнаружил доказательств использования таких модулей для краж.
Однако спустя семь месяцев выяснилось, что угроза была вполне реальной. Сейчас Ledger расследует инцидент и заявляет о мерах по усилению безопасности поставок. При этом компания до сих пор публично не объяснила, что именно предприняла после мартовского предупреждения. Главный вопрос остается открытым: почему заранее известная угроза в итоге привела к многомиллионным потерям клиентов?
Шпионские кошельки повсюду?
Сначала Ledger заверяла, что ее прямые каналы продаж не пострадали, а все подтвержденные кражи связаны с азиатским дилером CryptoBilis. Это создавало впечатление, что проблема носит локальный характер. Однако 13 октября 2026 года крупная европейская сеть MediaMarktSaturn приостановила продажи устройств Ledger в своих магазинах и онлайн.
Поводом стало заявление покупателя из Германии, который обнаружил посторонние электронные компоненты в двух кошельках, приобретенных в разных магазинах сети. Ledger подтвердила наличие шпионского модуля в одном из устройств, хотя и отметила, что потерь средств в этом случае не зафиксировано. Таким образом, подтвержденные кражи пока связаны с CryptoBilis, однако модифицированные кошельки обнаружили и далеко за пределами Азии.
Хуже всего, что у обычного покупателя практически нет надежного способа выявить такое вмешательство. Фирменная функция Genuine Check проверяет подлинность защищенного чипа Secure Element, но не гарантирует отсутствия посторонней электроники, подключенной к экрану. Поэтому модифицированный кошелек может пройти проверку без каких-либо предупреждений. Получается, что даже покупка оригинального устройства в крупной торговой сети не гарантирует безопасность криптовалюты.
Масштаб угрозы заставил отреагировать и других производителей. На фоне скандала Trezor объявила о сокращении сети авторизованных продавцов, а OneKey отозвала авторизацию CryptoBilis и предложила бесплатно заменить устройства, приобретенные через этого дилера. Хотя подтвержденных краж через кошельки этих компаний пока нет, они уже меняют правила поставок. Таким образом, проблема, которую сначала связывали с одним дилером Ledger, поставила под сомнение безопасность каналов продаж аппаратных кошельков в целом.
Как защитить криптовалюту, если даже холодному кошельку нельзя доверять полностью
Самый опасный вывод из этой истории заключается в том, что от аппаратных кошельков якобы нужно немедленно отказаться. Они по-прежнему остаются одним из самых надежных средств защиты от фишинга, вирусов и взломов бирж. Однако теперь очевидно, что безопасность зависит не только от способа хранения ключей, но и от происхождения самого устройства.
Это особенно важно, поскольку вернуть украденную криптовалюту юридическим путем сложно, а гарантий успеха нет. Пострадавшие могут потребовать компенсацию от продавцов или производителя, но обычная гарантия на устройство не предусматривает автоматического возмещения утраченных активов. Ledger пока не объявила о программе компенсаций.
Что теперь делать владельцам криптокошельков? В интернете уже распространяются инструкции о том, как самостоятельно разобрать устройство и проверить его на наличие шпионских модулей. Однако специалисты предостерегают от таких экспериментов: можно повредить электронику и даже потерять доступ к активам. Кроме того, как объяснил Cointelegraph исследователь аппаратной безопасности Джо Гранд, обнаружить сложные модификации трудно даже специалистам.
Поэтому ответственность за защиту устройств должна лежать прежде всего на производителях и поставщиках. В то же время сами пользователи могут существенно снизить риски, если будут соблюдать несколько правил:
-
Не храните всю криптовалюту в одном кошельке. Распределяйте значительные суммы между несколькими независимыми кошельками с разными секретными фразами. Если один из них будет скомпрометирован, остальные активы останутся защищенными.
-
Используйте устройства разных производителей. Это уменьшает зависимость от уязвимостей конкретной модели, программного обеспечения или цепочки поставок одного бренда. Для крупных сумм стоит рассмотреть разные аппаратные кошельки и отдельные способы хранения.
-
Покупайте кошельки непосредственно у производителей. Избегайте подержанных устройств, сомнительных маркетплейсов и подозрительно дешевых предложений. После покупки проверяйте подлинность устройства, но помните, что даже официальная проверка не гарантирует отсутствия физического вмешательства.
-
Рассмотрите использование мультиподписи (multisig) для крупных сумм. Для проведения транзакции можно требовать подтверждение несколькими независимыми ключами, которые хранятся на разных устройствах. Это позволяет избежать ситуации, когда компрометация одного кошелька открывает доступ ко всем средствам.
-
Никогда не используйте скомпрометированную секретную фразу повторно. Если есть подозрение, что кто-то получил доступ к seed-фразе, создайте новый кошелек с новыми ключами и переведите туда активы. Простая замена устройства с сохранением старой фразы ничего не решает.
-
Храните резервные копии ключей отдельно от устройств. Не фотографируйте секретные фразы, не загружайте их в облачные сервисы и не храните в мессенджерах. Физические резервные копии следует держать в разных защищенных местах, недоступных посторонним.
-
Отделяйте долгосрочные сбережения от повседневных операций. Для взаимодействия с DeFi, NFT и новыми платформами используйте отдельный кошелек с небольшой суммой. Не подключайте основное хранилище к незнакомым сайтам и не подписывайте транзакции, содержание которых не понимаете.
-
Проверяйте транзакции на экране аппаратного кошелька. Сверяйте адрес получателя, сеть и сумму с тем, что планировали отправить. Не полагайтесь только на информацию на компьютере или телефоне, которые могут быть заражены вредоносным программным обеспечением.
-
Подготовьте план на случай потери доступа. Заранее продумайте, как восстановить кошельки после поломки или потери устройства. Если вы используете несколько ключей или multisig, проверьте процедуру восстановления на небольших суммах. Усложнение защиты не должно создавать риск навсегда потерять собственные средства.
Что делать, если у вас уже есть подозрительный Ledger?
-
Не настраивайте устройство, если еще не начали им пользоваться. Не вводите в него секретные фразы от других кошельков.
-
Если вы уже храните на нем криптовалюту, создайте новый кошелек с новой seed-фразой на другом проверенном устройстве и как можно скорее переведите туда активы. Не восстанавливайте старую фразу на новом кошельке.
-
Обратитесь в официальную службу поддержки Ledger. Если средства уже похищены, сохраните данные транзакций, сообщите правоохранительным органам и обратитесь в международную службу экстренной помощи SEAL 911, которая помогает реагировать на криптоинциденты.
В конечном итоге скандал с Ledger не отменяет принцип Not your keys, not your coins, но заставляет его переосмыслить. Именно об этом буквально за три дня до сообщений о массовых кражах говорил сооснователь Ethereum Виталик Бутерин. Во время выступления на конференции OKX NOW он предположил, что в будущем правило может звучать иначе: Not your silicon, not your keys — «Не твой кремний — не твои ключи».
Речь идет о необходимости контролировать не только криптографические ключи, но и оборудование, которое их защищает. История Ledger уже очень наглядно показала, почему это важно.
Автор:
Источник:
Минфин

Комментарии - 2