
Понад 90% банківських крадіжок — це наслідок соціальної інженерії, коли клієнт віддає гроші добровільно під диктовку шахраїв. Системи антифроду мають мілісекунди, щоб розпізнати обман серед сотень параметрів транзакції, тоді як самі зловмисники постійно вигадують нові сценарії. Керівник департаменту протидії шахрайству компанії Solidity Сергій Сопронюк розбирає, чому один лише ШІ не рятує від збитків і який комплексний захист насправді потрібен фінустановам.
Актуально
16 листопада 2026, 10:00
Магічної кнопки не існує: як захистити банківські платежі, коли шахраї змінюють схеми швидше, ніж оновлюється захист
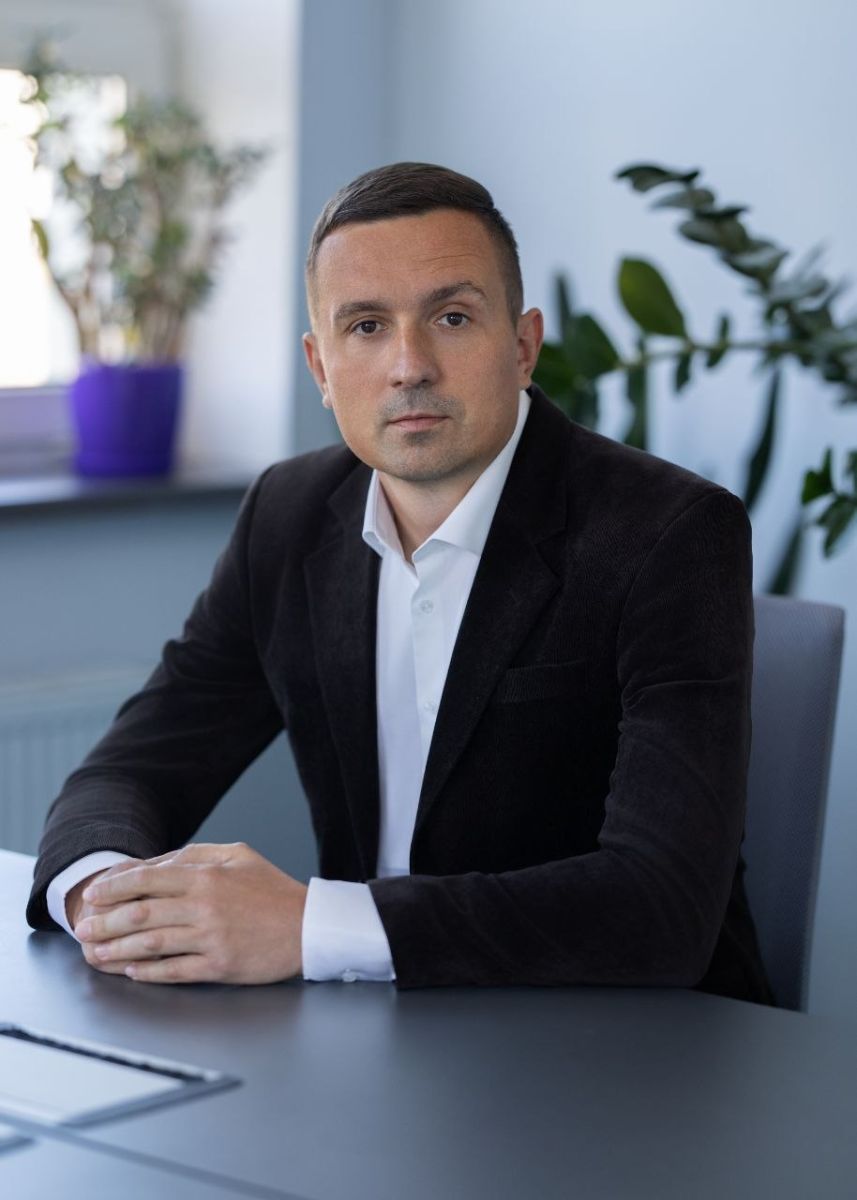
Сергію, як за останні роки змінився портрет фінансового шахрайства? З ким насправді сьогодні воюють банки?
Ми займаємося протидією шахрайству понад 10 років і бачимо, що картина змінилася докорінно. Часи поодиноких хакерів, які виманювали дані клієнтів, давно минули.
Сьогодні ми маємо справу із зовсім іншим масштабом загроз — на зміну хлопцям в капюшонах прийшли тіньові організації з жорсткою структурою та професійним інструментарієм. На закордонних проєктах ми вже бачимо високотехнологічні атаки: наприклад, під час онлайн-дзвінка аферисти використовують діпфейк топменеджера компанії. Підробне відео погоджує переказ на мільйони, і авторизований бухгалтер власноруч проводить абсолютно бездоганний з погляду систем моніторингу платіж.
Другий виклик — мішенню став кінцевий споживач. За оцінками Національного банку, близько 90% шахрайств в Україні припадає на соціальну інженерію. Зловмиснику більше не треба зламувати системи банку, якщо можна психологічно маніпулювати людиною. Клієнт бере свій звичний смартфон, заходить у мобільний банкінг, робить переказ на типову суму, але перебуває під чужим впливом. Система бачить легітимний пристрій і правильний пароль, хоча отримувач уже підмінений.
Ви стверджуєте, що побудований одного разу антифрод не працює вічно. Чому контрзаходи так швидко вичерпують себе?
Якщо в когось є ілюзія, що побудований одного разу антифрод працюватиме вічно — це не так. Якщо ви цікаві шахраям як фінансова установа, ви будете завжди під прицілом. Якщо у вас багато клієнтів із хорошими залишками, шахраї безупинно шукатимуть шпарини у ваших мобільних додатках, інтерфейсах та бізнес-процесах.
У нас був показовий приклад в одного з клієнтів, коли ми впровадили антифрод-платформу, і за перші пів року рівень шахрайства у банку впав у декілька разів. Настало затишшя, ейфорія — шахрайство подолано. А ще за три місяці ми знову побачили стрімке зростання злочинної активності, яке вимагало нових моделей виявлення.
Чому? Шахраї швидко адаптуються. Зрозумівши, де їх ловлять, вони вигадують новий підхід або тимчасово перемикаються на інші банки. Щойно потенціал там вичерпується, вони повертаються до вас із новими схемами. Це безперервна гра на випередження.
Чому звичайні аналітичні правила вже не витримують темпу і доводиться переходити на машинне навчання?
Через постійне зростання обсягів і складності даних. Ще 5−7 років тому типова інсталяція оцінювала платіж за 50−100 параметрами. Зараз середньостатистичний проєкт моєї команди оперує масивом у 300, 500, а іноді й 700 параметрів на одну транзакцію. Це вхідні атрибути, розрахункові індикатори, складна поведінкова статистика.
Людині з таким масивом працювати фізично неможливо. Середнє експертне правило, написане фахівцем вручну, одночасно пов'язує від 3 до 15−20 параметрів. А модель машинного навчання бере всі 500 і аналізує їх разом як єдине ціле.
До того ж, з'являються абсолютно неочевидні закономірності. Наприклад, біометрична поведінка в додатку: швидкість набору та навігація. Коли клієнт нервує або діє за інструкцією шахрая, його рухи змінюються.
У нас був кумедний випадок під час тестування: ми налаштували аналіз і побудову типового профілю поведінки клієнта в додатку. Я сів за кермо автомобіля, відкрив додаток однією рукою, і мій цифровий профіль миттєво «поплив». Тобто кожна така ознака сама по собі не є 100% доказом і може давати хибне спрацювання, але алгоритми збирають ці дрібні ознаки докупи й дають системі точний сигнал.
Зараз модно говорити про штучний інтелект як про рятівне коло для всього. Де реальність стикається з міфами про ШІ?
Головний міф полягає у тому, що існує умовна «магічна кнопка», мовляв, впровадив AI, натиснув, і він усе вирішив. У реальному житті це рутина і безперервна праця, яка дуже часто нагадує казино. Успіх тут не гарантований одразу, адже під час реального впровадження машинного навчання великий бізнес стикається з трьома основними викликами:
-
Перенавчання: модель на історичних або тестових вибірках показує блискучу точність. Виводиш у продуктив, а вона сліпа, бо заточилася на вчорашні схеми, а шахраї вже змінили поведінку.
-
Складність інтерпретації: спробуйте пояснити клієнту, чому ви зупинили його гроші. З простими моделями все зрозуміло, там видно кожен крок. А нейромережі — це «чорна скринька»: перед вами дві абсолютно схожі операції, але одну система пропускає, а іншу блокує як шахрайську на 98%, і навіть розробники не дадуть відповіді, чому система так вирішила.
-
Ресурси й час: поставити питання ChatGPT чи Claude — це секунди. А коли ти тренуєш корпоративну модель на терабайтах даних, процес займає день або тиждень. Якщо через тиждень виявиться, що ти не вгадав із параметрами, — запускаєш коло знову.
Натомість, де ШІ дійсно працює ідеально, так це в ролі цифрового асистента. Для комплексного підходу ми використовуємо технологію IBM watsonx. Вона бере на себе прозорий аудит, автоматично генерує звіти за інцидентами, розшифровує причини блокування транзакцій у режимі реального часу і прискорює написання нових правил.
Як технічно перевірити сотні параметрів за секунди, поки людина прикладає картку до термінала?
Ми в Solidity інтегруємо рішення від нашого ключового вендора IBM — платформу IBM Safer Payments. Її головна особливість — вона написана експертами з антифроду для фахівців з антифроду, а не заради красивих графіків чи звітів.
У банківському середовищі ключовий фактор — це швидкість відгуку. Клієнт біля каси чи терміналу не буде чекати. Регламент або технічні тайм-аути дають умовно 7 секунд на весь цикл авторизації, але користувач нервує вже на п'ятій. IBM Safer Payments розраховує поведінкові індикатори, лічильники та календарі на льоту, а середній скоринг операції займає від 3 до 100 мілісекунд.
Більше того, система не обмежує аналітиків. Якщо команді бракує вбудованого функціоналу, ми вивантажуємо дані, тренуємо сторонню модель (наприклад, у Python) і нативно повертаємо її в ядро платформи для роботи в реальному часі.
І ще одна важлива функція — це симуляція на живих даних. Перш ніж відправити модель чи десяток нових правил у роботу, ми тестуємо алгоритм на історії за останні 3−6 місяців, щоб перевірити точність виявлення шахрайства та рівень хибних спрацювань і не порушити якість обслуговування клієнтів.
Які базові правила ви порадили б службам безпеки та ризик-менеджерам для побудови надійного захисту?
З нашого практичного досвіду впровадження систем в Україні та за кордоном ми вивели вісім основних правил:
-
Комбінуйте різні алгоритми. Не намагайтеся знайти один ідеальний алгоритм, комбінуйте їх під різні потреби. Поєднуйте результати між собою, спираючись на результати попередніх моделей.
-
Оперуйте великими масивами даних. Ознака, яка аналітику видається абсолютно марною, у зв'язці з 3−5 іншими параметрами здатна дати вирішальний результат.
-
Бережіть і розвивайте людей. Жоден ШІ не замінить аналітичний розум команди. Коли з'являється новий тип атаки, саме фахівці миттєво пишуть десяток тимчасових правил, щоб збити хвилю фроду.
-
Перенавчайте моделі кожні 3−6 місяців або частіше. Це критичний термін. За пів року шахраї гарантовано підлаштовуються, точність алгоритму деградує, і цикл тренування потрібно запускати знову.
-
Тренуйте моделі під конкретні задачі, уникайте «універсалів». Практика доводить, що єдина універсальна модель для всього процесингу не працює, натомість розбивка на паралельні спеціалізовані алгоритми дає відмінний результат.
-
Працюйте над якістю та сумісністю даних. Якщо на вході «сміття», на виході алгоритм видасть те саме. Тренуйте моделі виключно на тих «рідних» структурах, що живуть у вашій антифрод-системі. Інакше через банальні помилки форматів та мапінгу ви змарнуєте тижні, намагаючись зрозуміти, чому натренована модель падає у продуктиві.
Ну і наостанок, Сергію. З огляду на розвиток ШІ та темпи появи нових загроз, до чого банкам готуватися вже завтра? Яким буде наступний етап цієї битви?
Ми входимо в еру протистояння автономних систем. На зміну ручним атакам з колцентрів приходить автоматизований фрод: генеративні моделі, діпфейки та синтез голосу. Класичний захист за статичними ознаками втрачає сенс, майбутнє — за аналізом поведінкових профілів. Важливо не лише те, що робить клієнт, а й як саме він це робить та в якому емоційному стані.
Висновок простий: безпеку не можна налаштувати один раз і забути. Перемагає не той, хто купив наймоднішу технологію, а той, хто адаптує свій захист швидше, ніж шахраї вигадують нову схему.
*Матеріал спонсоровано Solidity
info@solidity.com.ua
Джерело:
Мінфін

Коментарі