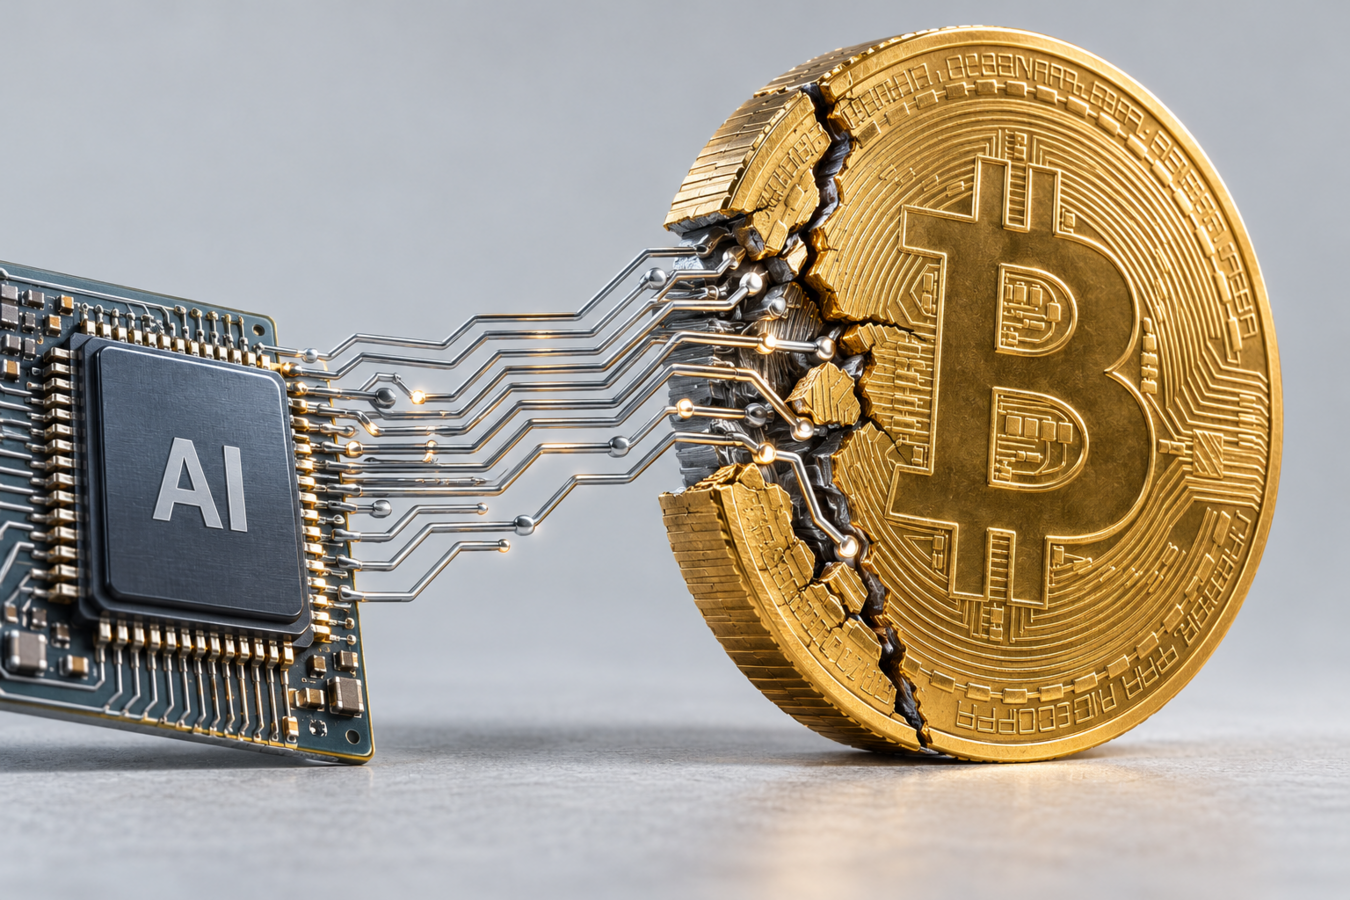
Пока крипторынок готовится к «судному дню» квантовых компьютеров, начала формироваться другая угроза. Рекордные математические открытия искусственного интеллекта заставили экспертов заговорить о новом риске — математическом прорыве, который может обойти привычную защиту цифровых активов значительно раньше, чем полноценно заработают квантовые машины. Минфин решил разобраться, почему свежие публикации OpenAI напугали криптосообщество, чем сценарий с ИИ отличается от квантовой атаки и что будет с вашими деньгами, если привычная криптография даст трещину.
26 октября 2026, 15:01
Читати українською
Сможет ли ИИ взломать биткоин раньше квантового компьютера
Почему математические работы OpenAI напугали крипторынок
Защита цифровых денег опирается на математические задачи, которые современные компьютеры не могут решить за приемлемое время известными методами. Поэтому способность ИИ находить новые способы решения сложных задач интересует не только ученых. Для финансового мира это вопрос о том, останутся ли надежными алгоритмы, которым доверили деньги.
Поводом для новой дискуссии стала публикация OpenAI от 6 октября. Компания выложила 719 математических рукописей, объединенных в 372 тематические группы. Их создала внутренняя модель, которой предложили примерно 4 тысячи задач. Средние вычислительные затраты на один результат OpenAI оценила как эквивалент трех часов работы ChatGPT Pro.
Это не означает, что ИИ одним махом решил 719 фундаментальных проблем. Часть рукописей содержит альтернативные доказательства или следствия других результатов. Сама OpenAI предупреждает о возможных ошибках. Для многих доказательств опубликованы формализованные записи на языке Lean, которые можно проверить компьютером. Однако ученым нужно также оценить корректность исходных формулировок, новизну и значение результатов.
Именно перспектива новых математических методов встревожила исследователя Ethereum Foundation Джастина Дрейка. Он призвал индустрию готовить «бункерный режим», предположив, что ИИ может помочь найти способ взламывать распространенную криптографическую защиту на обычной вычислительной технике. Пока это сценарий, к которому он предлагает готовиться. Практической атаки, которая подтверждала бы такой прорыв, опубликованные работы не демонстрируют.
При этом примеры алгоритмических открытий с помощью ИИ уже есть. В исследовании AlphaEvolve команда Google описала способ умножать комплексные матрицы размером 4×4 за 48 скалярных умножений вместо 49. Предыдущий лучший результат в этом конкретном случае не удавалось улучшить 56 лет.
Это достижение само по себе не угрожает криптокошелькам. Но оно объясняет логику тревоги: длительное отсутствие лучшего способа вычислений еще не доказывает, что его невозможно найти. Для владельцев цифровых активов решающим станет то, сможет ли ИИ помочь сделать подобное открытие именно в математике, на которой построена их защита.
Как математическая идея может открыть чужой кошелек
Чтобы понять угрозу, важно знать, как вообще устроена защита цифровых денег. Биткоины не лежат в кошельке как обычные файлы, которые можно скопировать. Вместо этого в блокчейне записано, при каких условиях монеты разрешено потратить, а кошелек хранит ключи, позволяющие подтверждать переводы.
Когда владелец отправляет монеты, кошелек создает цифровую подпись с помощью секретного, или приватного, ключа. Другие участники сети проверяют ее соответствующим открытым, или публичным, ключом. Этот ключ не нужно держать в тайне, хотя в некоторых типах биткоин-адресов он остается скрытым за хешем до момента расходования монет.
В биткоине используют подписи ECDSA и Schnorr на математической кривой secp256k1. Важная основа их безопасности — сложность обратного вычисления: получить открытый ключ из секретного легко, а восстановить секретный из открытого с помощью известных классических методов практически невозможно (на сегодня публично подтвержденных случаев такого взлома правильно сгенерированных ключей биткоина нет). Спецификация Schnorr прямо связывает гарантии защиты со сложностью этой задачи и другими криптографическими предположениями.
Но если появится достаточно быстрый способ вычисления, злоумышленник сможет восстановить секретный ключ из доступного открытого. После этого он подпишет перевод чужих монет на свой адрес. Для сети такая подпись будет корректной: сама ее проверка уже не позволит отличить владельца от вора.
От такой атаки не спасет даже холодное хранение, при котором секретные ключи изолированы от интернета. Оно защищает от кражи ключа с устройства, но не от его вычисления по публичным данным. При этом уязвимость конкретных монет будет зависеть от типа адреса, доступности открытого ключа и возможностей злоумышленника.
Именно на этом этапе расходятся квантовый сценарий и сценарий с ИИ:
-
Квантовая угроза опирается на уже известный математический алгоритм Шора. Вся проблема лишь в том, что для него пока нет достаточно мощного и надежного квантового компьютера.
-
Угроза со стороны ИИ заключается в другом: искусственный интеллект может обнаружить принципиально новый математический метод, который позволит выполнять сложные вычисления за считаные часы на обычном компьютере.
Пока успехи ИИ в других разделах математики не доказывают, что защиту secp256k1 можно обойти таким способом. Однако история криптографии показывает, насколько резко новое открытие способно изменить оценку безопасности.
Яркий пример произошел в 2022 году. Исследователи Воутер Кастрик и Томас Декрю из Лёвенского католического университета (KU Leuven) нашли атаку на протокол SIDH — основу системы SIKE, которая считалась одним из главных претендентов на международный постквантовый стандарт NIST. По данным профессора MIT Эндрю Сазерленда, благодаря новому математическому приему вариант защиты SIKEp434 взломали на обычном ПК менее чем за час, а более мощный SIKEp751 — примерно за 20 часов.
Тогда это был результат работы человеческого разума, и он не затронул биткоин напрямую. Однако тот случай показал главное: система, разработанная для противодействия будущим квантовым суперкомпьютерам, оказалась уязвимой перед новой математической идеей на обычной технике. Никакие триллионы лет перебора не спасают защиту, когда находится способ обойти сам перебор.
Чем именно квантовая угроза отличается от риска ИИ
Все эти математические нюансы подводят к главному вопросу, который волнует любого владельца цифровых монет. С точки зрения обычного человека оба сценария выглядят одинаково тревожно, ведь в обоих случаях монеты могут просто исчезнуть без согласия владельца. Однако между этими рисками есть фундаментальная разница в самом механизме.
Для квантовой атаки у ученых уже есть готовый математический инструмент — алгоритм Шора. Главный барьер здесь — создание достаточно мощного и надежного квантового компьютера. Сценарий с искусственным интеллектом разворачивает ситуацию наоборот. Обычные серверы уже существуют, но не хватает именно алгоритма. Опасность заключается в открытии нового математического приема, который сделает возможным раскрытие ключей на классической технике за приемлемое время и с доступными ресурсами. При этом опубликованные работы OpenAI такого прорыва пока не демонстрируют.
Чтобы четко разложить эти угрозы по полочкам и понять их влияние на личные средства, стоит сравнить оба сценария напрямую.
| Вопрос владельца крипты | Квантовая угроза | Математический прорыв с помощью ИИ |
| Как могут забрать монеты? | Достаточно мощный квантовый компьютер вычисляет секретный ключ из открытого и подписывает чужой перевод | Новый алгоритм может позволить восстановить ключ или подделать подпись, а последствия будут зависеть от конкретного открытия |
| Нужно ли нажимать на вредоносную ссылку? | Нет, ведь для математической атаки на доступный открытый ключ ошибка владельца не нужна | Нет, если речь идет о взломе криптографии, хотя обычный обман остается отдельным риском |
| Спасет ли холодный кошелек? | Сам по себе нет: он защищает ключ от кражи с устройства, но не спасет, если его вычислят по доступным открытым данным | Предел защиты тот же, ведь изоляция устройства не исправляет уязвимость математических формул |
| Будет ли время подготовиться? | Развитие квантового оборудования дает ориентиры, но не гарантирует предупреждения о первой практической атаке | От открытия алгоритма до атаки может пройти мало времени, но и сроки прорыва, и сложность его применения неизвестны |
| Можно ли обновить защиту? | Да, существуют стандартизованные постквантовые алгоритмы, но их еще нужно внедрить в сеть и кошельки | Нужна защита от найденного метода, поскольку пометка «постквантовый» не гарантирует безопасности от всех будущих математических открытий |
К квантовой угрозе уже готовят защиту — соответствующие стандарты утверждены NIST. С ИИ сложнее: пока неизвестно, какую именно слабость он может найти, поэтому и гарантировать защиту от такого прорыва заранее невозможно.
Самым болезненным аспектом в обоих случаях остается возврат потерянных средств. В сети Биткоин не существует центральной службы или поддержки, которая по заявлению пострадавшего отменит подтвержденный блокчейном перевод. Возврат имущества может зависеть от действий получателя, посредников или правоохранительных органов, но сам протокол возмещения не предусматривает. Даже хранение монет на бирже не снимает этого риска, ведь тогда безопасность средств и возможность их вывода зависят от надежности хранителя.
Именно поэтому важно понимать разницу между средствами безопасности. Обычная резервная копия кошелька помогает восстановить собственный доступ в случае потери или поломки устройства. Если же злоумышленник благодаря математическому прорыву получил возможность подписать перевод и уже вывел монеты, никакое восстановление доступа по сид-фразе или резервной копии вернуть их не поможет.
Что может сделать владелец криптоактивов уже сейчас
В случае подтвержденного взлома потерять деньги могут даже те, чьи монеты никто не украл. Если участники рынка начнут сомневаться в безопасности переводов, продажи и ограничения операций на биржах могут обвалить цену актива. Это возможный сценарий, а не прогноз неизбежного краха. Но он показывает, что сохранение монет на собственном адресе и сохранение их стоимости — разные задачи.
Частично снизить риск можно уже сейчас. Например, исследователи Google рекомендуют избегать повторного использования уязвимых адресов и лишнего раскрытия открытых ключей. Хотя эти советы касаются квантовой угрозы, они могут помочь и против математической атаки, если для нее нужен именно открытый ключ. Однако польза будет зависеть от способа и скорости взлома. Простое создание нового кошелька само по себе не делает монеты неуязвимыми.
Полноценная защита будет зависеть от того, какую именно слабость обнаружат. Если новый метод позволит восстанавливать секретные ключи, смена пароля или покупка другого устройства проблему не устранят. Сети придется перейти на способ подтверждения переводов, устойчивый к этой атаке, а кошелькам и биржам — поддержать новые правила. Самостоятельно внедрить такую защиту владелец монет не сможет.
Шанс сохранить средства будет зависеть от того, останется ли время на переход. Если уязвимость сначала обнаружат исследователи и дадут разработчикам возможность подготовить обновления, у владельцев может появиться безопасный путь переноса активов на новую защиту. Если же первыми метод применят злоумышленники, времени для этого может не хватить. Поэтому важно следить за официальными сообщениями разработчиков сети, своего кошелька и биржи — именно там должны появиться конкретные инструкции, если изменения действительно понадобятся.
Есть и финансовый способ ограничить возможные потери — не сосредоточивать все сбережения в активах с общей технологической уязвимостью. Покупка нескольких разных монет не обязательно решает эту проблему, если их защита опирается на одну и ту же математику. Владелец может контролировать размер такой зависимости, но самостоятельно заменить правила безопасности блокчейна он не способен. Личный контроль над ключами дает возможность распоряжаться монетами, однако надежность этого контроля все равно зависит от защиты всей сети.
Автор:
Источник:
Минфин

Комментарии - 1